SquidC5: AIネイティブ、セルフホステッドC5チームサーバー、レッドチーム用
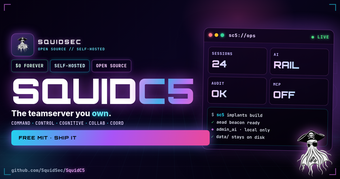
SquidSecのSquidC5は、認可されたレッドチームおよびペネトレーションテスト操作のためのセキュリティファーストでAIネイティブなC5チームサーバーです。これは、コマンド&コントロールワークフローにAIエージェントを組み込んだ自己ホスト型サーバーとして動作し、標準化されたインターフェースを使用してアクションとチームコミュニケーションを調整します。このツールは、エンゲージメントデータのローカルコントロールと、制御されたテスト環境内での自動調整を必要とするプロのセキュリティオペレーターを対象としています。
実際にツールを使用できるタスクは何ですか?
SquidC5は、オペレーターとツール間の攻撃的セキュリティ活動を調整することを目的としたAIネイティブのチームサーバーとして機能し、調整されたコマンドシーケンスとエージェント管理のワークフローを生成します。そのアーキテクチャは、コマンド、コントロール、認知、協力、調整の5つのC5の柱にマッピングされており、チームの調整アーティファクトを提供する方法をガイドします。一般的な使用例は、複数のオペレーターによる関与、スクリプト化された偵察および悪用チェーン、そして事後レビューのための監査可能な運用記録の作成です。
自動化された調整および制御アクションはどれほど信頼できますか?
このツールは、オートメーションが実行されるタイミングと方法を形作る運用制御を適用し、生成されたアクションの信頼性に影響を与えます。モデルコンテキストプロトコル (MCP)の統合はエージェント呼び出しを標準化し、管理ゲーティングは偶発的な実行を減少させます。主な安全策には以下が含まれます:
- MCPは明示的に有効にされるまでデフォルトで無効
- 管理AI実行のためのINKOサンドボックス
- トークン検証された管理UIおよびポリシーエンジンと監査ログ
これらの安全策は、高影響のオートメーションが実行される前に意図的な管理上の決定を必要とし、意図しない動作を制約します。
どのような入力および展開制約がその使用に影響しますか?
展開は自己ホスト型で、制御されたセキュリティ環境のためにGitHubを介して配布されるため、チームはMCPエコシステムと統合するホスティングとコネクタを提供します。サーバーは意図的に露出した表面を最小限に抑え、デフォルトで公開OpenAPIドキュメントがなく、ワイルドカードCORSもないため、外部攻撃ベクトルを減少させますが、事前に構成された統合が必要です。したがって、入力はチームが提供するMCP互換コネクタに準拠したツール呼び出しとエージェントプロンプトです。
プロフェッショナルなレッドチームのワークフローおよびOPSECプラクティスに適合しますか?
開発者は、正式なOPSEC制御の下で運営するプロフェッショナルなレッドチームおよびペネトレーションテスターのためにプロジェクトを構築しました。プロジェクトの自己ホスティング、ゲート付き管理アクセス、監査ログへの焦点は、経験豊富なオペレーターによって使用される敵模倣ワークフローと一致しています。ステージング環境、変更管理、およびポリシー監視を維持する組織は、サーバーのガバナンスモデルから最も運用上の価値を引き出します。
ホスティングとガバナンスが整った規律あるチームに最適
SquidC5は、オンプレミスのAI調整と厳格なOPSEC管理を必要とするプロフェッショナルなレッドチームにとって実用的な選択肢です。この設計は、チームがホスティング、ガバナンス、および管理監督を提供することを前提としているため、それらの実践がない組織は即時の価値を得にくくなります。予測可能で監査可能な自動化動作を得るために、ライブ運用の前に構成とポリシーの調整を計画してください。